
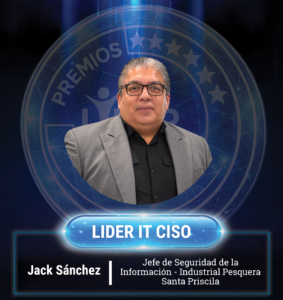
Ha orientado su gestión a fortalecer y estructurar la Seguridad de la Información y Ciberseguridad de la organización, con una evolución desde un enfoque principalmente operativo hacia un modelo basado en gestión de riesgos, prevención y cumplimiento.
Desde su función ha impulsado iniciativas de seguridad perimetral, gestión de identidades, protección de datos, monitoreo, continuidad y respuesta ante incidentes, junto con la adopción de buenas prácticas y referentes como ISO 27001 y NIST, y la alineación con la Ley Orgánica de Protección de Datos Personales (LOPDP).
Su estilo de liderazgo busca equilibrar la seguridad con las necesidades del negocio. Promueve el trabajo colaborativo, la responsabilidad y la mejora continua, apoyándose en procesos, estándares y métricas claras para orientar la gestión de riesgos, proteger la información y contribuir a la continuidad de las operaciones.